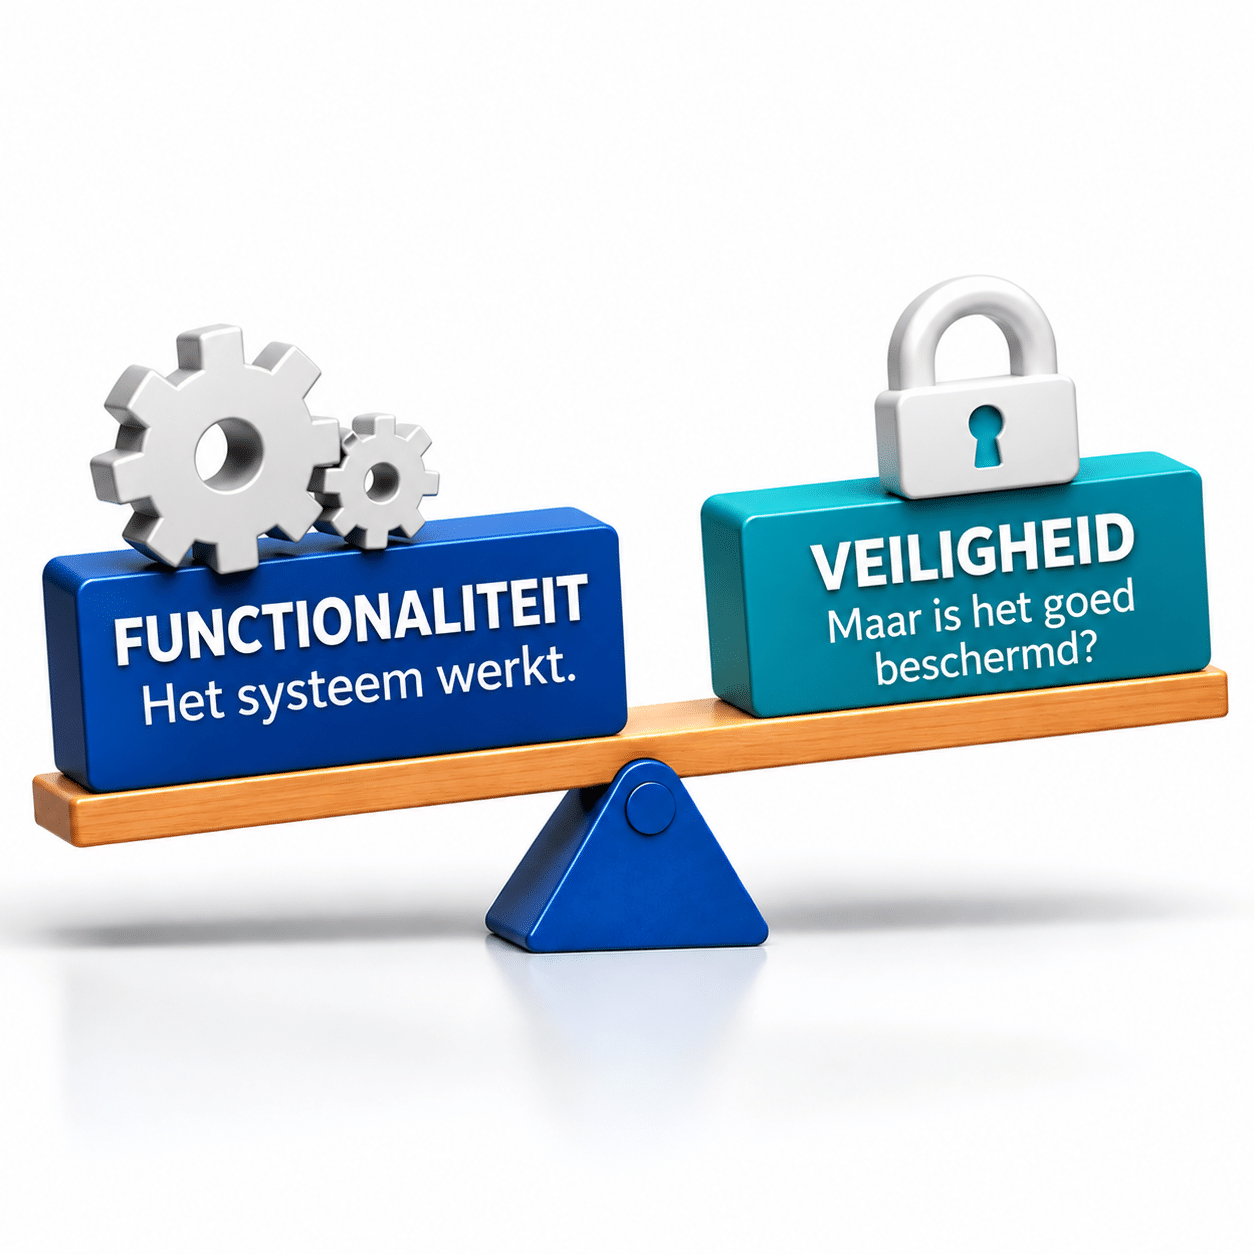
Veel kleine en middelgrote bedrijven hebben zelf te weinig kennis van IT en IT-beveiliging. Ze zijn daardoor sterk afhankelijk van hun IT-dienstverlener. In de praktijk wordt daarbij vaak de nadruk gelegd op het goed laten functioneren van de systemen.
Beveiliging wordt meestal als aanvullende dienst aangeboden en blijft vanwege de extra kosten regelmatig achterwege. Ook worden maatregelen soms eenmalig ingesteld en daarna nooit meer getoetst op hun effectiviteit. Dit wordt een set-and-forget-aanpak genoemd. Daarnaast wordt steeds vaker gesignaleerd dat dienstverleners na een cyberincident alleen een aantal configuraties aanpassen en daarna doorgaan naar de volgende klant.
Het is daarom belangrijk dat organisaties zelf grip houden op hun IT-systemen en gegevens, en de beveiliging daarvan continu bewaken. Dat vraagt om een duurzame aanpak. Er bestaan beproefde methoden waarmee organisaties dit gestructureerd en overzichtelijk kunnen doen.
Begin eenvoudig met de ISMS-methodiek
Een Information Security Management System (ISMS) helpt organisaties om hun informatiebeveiliging gestructureerd te organiseren. Het biedt een systematische aanpak om te inventariseren wat beschermd moet worden, risico’s te identificeren en te beheersen en de genomen maatregelen te monitoren. Een ISMS bestrijkt weliswaar een breder terrein, maar hier richten we ons specifiek op cybersecurity.
Een ISMS, oftewel een managementsysteem voor informatiebeveiliging, is geen cybersecurityproduct of digitale tool die een organisatie kan aanschaffen, maar het geheel van principes, systemen, instellingen, architectuur, maatregelen en procedures waarmee informatiebeveiliging wordt georganiseerd.
Samen vormen deze onderdelen een stevige basis voor de continuïteit van uw netwerk en de betrouwbaarheid van systemen en gegevens. Dit verkleint de kans op een cyberincident. Mocht er toch iets gebeuren, dan blijven de gevolgen beperkt en kan uw organisatie sneller herstellen.
Uit welke basisstappen bestaat een ISMS voor een gestructureerde en beheerste aanpak van cybersecurity?
Om een ISMS effectief toe te passen, doorloopt u de volgende stappen in deze volgorde:
1. Plannen: ontwikkel een plan voor het beheer van cybersecurity
Om de informatie en gegevens van uw organisatie goed te beschermen, begint u met een interne inventarisatie. Daarin brengt u in kaart wat beschermd moet worden, welke risico’s er zijn en welke maatregelen nodig zijn om die risico’s te beheersen. Dit omvat, onder meer, de volgende
onderdelen:
- Systemen en gegevens in kaart brengen. Bepaal welke IT-systemen in gebruik zijn of binnenkort in gebruik komen en welke gegevens bescherming nodig hebben, zoals persoonsgegevens, gevoelige bedrijfsinformatie en intellectueel eigendom.
- Toegang per functie bepalen. Geef medewerkers alleen toegang tot de systemen en gegevens die ze nodig hebben om hun werk uit te voeren. Pas daarbij de principes need-to-know en least privilege toe.
- Risico’s identificeren. Loop uw processen na: welke handelingen zijn nodig, wat kan worden geautomatiseerd en waar kan het in de IT-keten misgaan? Denk bij risico’s bijvoorbeeld aan externe e-mails met bestanden of links, de authenticatie voor toegang tot systemen en gegevens, en werken buiten kantoor.
- Passende maatregelen per risico bepalen. Leg ook vast welke risico’s niet volledig kunnen worden afgedekt en daarom aandacht blijven vragen. Voorbeelden van maatregelen zijn toepassingen die schadelijke bestanden en links detecteren, tweefactorauthenticatie (2FA) en een goed beveiligde laptop met een beveiligde virtuele verbinding (VPN) naar het interne bedrijfsnetwerk.
2. Uitvoeren: implementeer de maatregelen uit het cybersecurityplan
De maatregelen kunnen worden onderverdeeld in drie categorieën:
- Digitale en technische maatregelen
Pas waar mogelijk digitale en technische beveiligingsmaatregelen toe. Het voordeel daarvan is dat ze centraal in de systemen kunnen worden ingesteld en vervolgens voor de hele organisatie gelden. Alleen daartoe bevoegde personen kunnen deze maatregelen wijzigen.
- Organisatorische maatregelen
Vul de digitale en technische maatregelen aan met organisatorische afspraken en procedures, zoals een procedure voor het autoriseren van wijzigingen in IT-systemen, afspraken met externe partijen over de kwaliteit van de dienstverlening en een plan voor de reactie op incidenten.
- Personele maatregelen
Ook de menselijke factor vraagt aandacht. Personele maatregelen helpen om veilig gedrag binnen de organisatie te bevorderen en te waarborgen. Denk bijvoorbeeld aan de screening van personeel, geheimhoudingsverklaringen (non-disclosure agreements) en trainingen die gericht zijn op bewustwording van cybersecurity.
3. Evalueren: toets regelmatig of de maatregelen effectief zijn
Controleer regelmatig of de genomen maatregelen hun doel bereiken. Dat kan, onder meer, door handelingen binnen de IT-systemen en het dataverkeer tussen systemen te monitoren. Laat daarnaast periodiek onafhankelijke audits uitvoeren op zowel de IT-systemen als de bijbehorende processen.
4. Bijsturen: pas aan waar dat nodig is
Maatregelen die niet effectief blijken, moeten worden aangepast. Daarna dient ook het cybersecurityplan geactualiseerd te worden, want dat blijft de basis voor de uitvoering van de maatregelen.
Deze ISMS-methodiek kan worden toegepast op zowel bestaande systemen als bij het ontwerpen en ontwikkelen van nieuwe systemen.
(Bronnen: RAC, Caricert. RAC publication period: 2026)
Gerelateerde publicaties
Een eenvoudige introductie tot Spectrum
Tarieven brandstof vanaf 1 december 2020